Ausnahmen, die auch EDR blind machen.
Die meisten Exclusions betreffen nur den Virenscanner. Linux-Global-Exclusions und Allow-Indikatoren schalten auch die Erkennung ab. Gapsio zeigt sie in einer eigenen Ansicht.
Endpoint
Intune, Security Settings Management, lokale Änderungen auf dem Gerät und Allow-Indikatoren in Defender for Endpoint – für Windows, macOS und Linux in einer Liste. Jeder Eintrag bekommt eine nachvollziehbare Risikobewertung: Je breiter, je beschreibbarer und je weniger zentral verwaltet, desto riskanter.
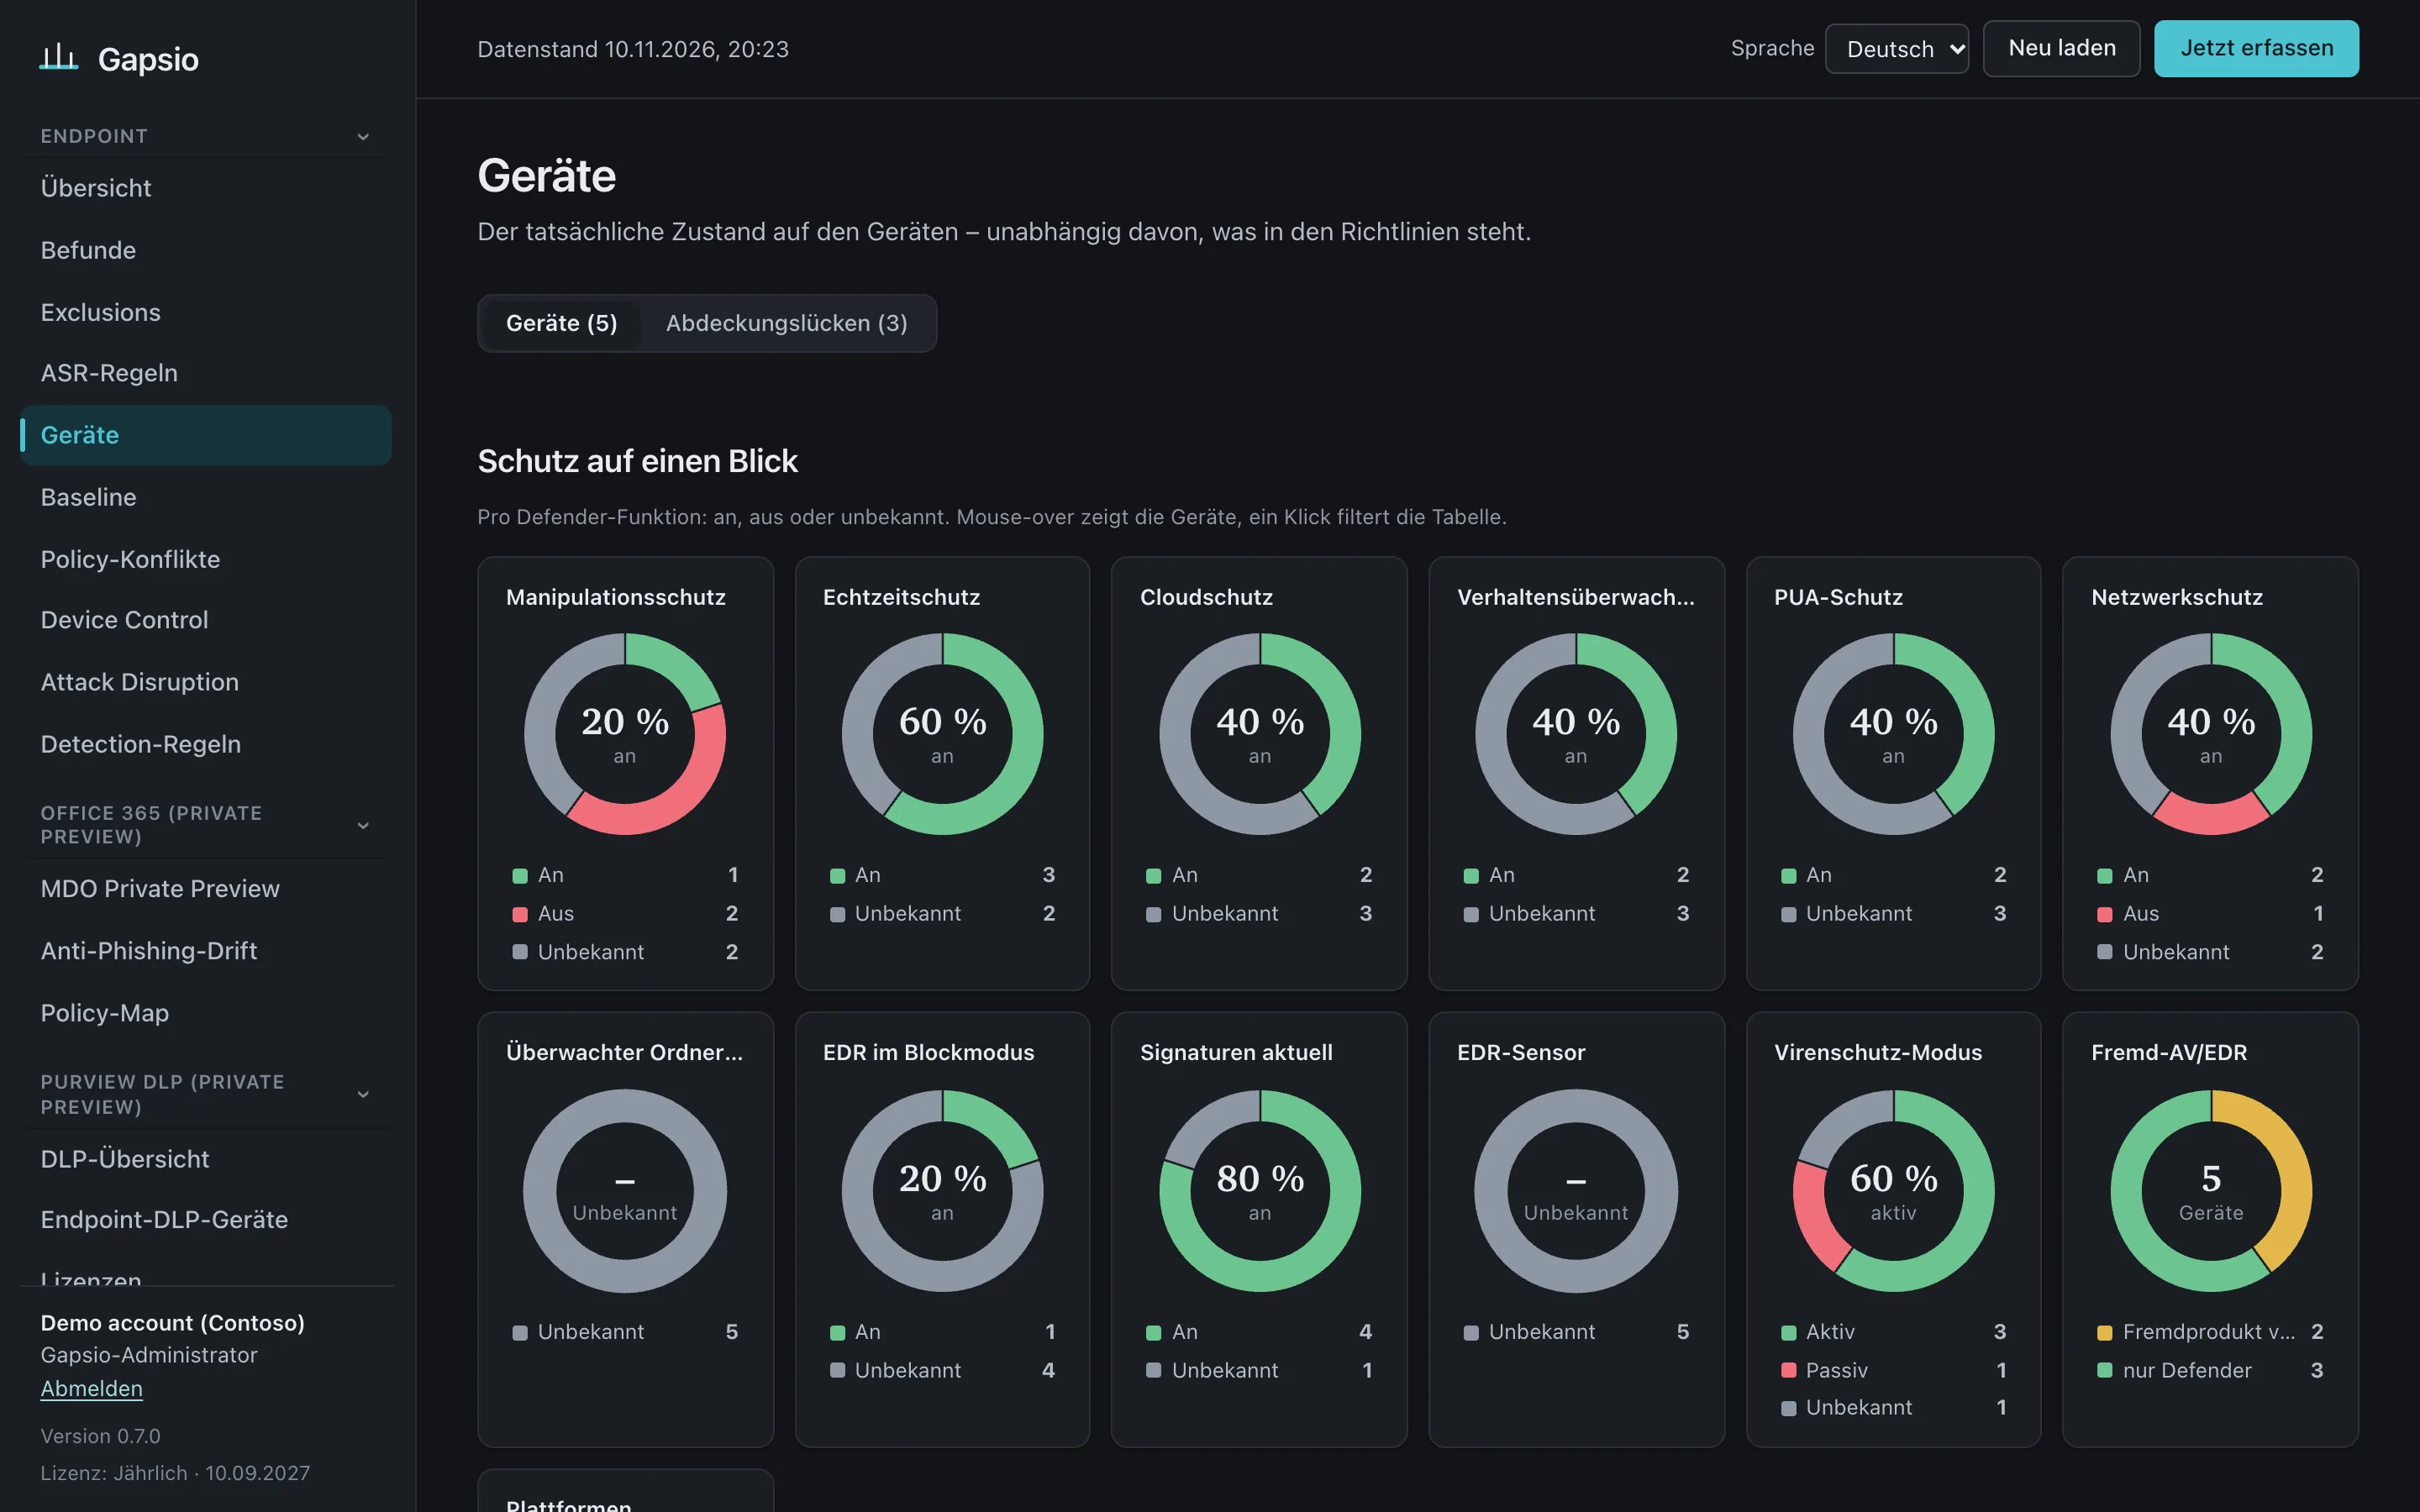
Exclusions aus Intune, Gruppenrichtlinien und der lokalen Registry, ASR-Regeln pro Gerät und Gerätegruppe, Baseline, Manipulations- und Netzwerkschutz, Alter von Plattform und Signaturen.
Exclusions aus Intune und lokalen mdatp-Befehlen, Baseline, Festplattenvollzugriff und Systemerweiterungen, Agent-Version.
Global-Exclusions, die auch EDR blind machen, lokale Änderungen per mdatp config und mdatp_managed.json, Echtzeitschutz, Agent-Version.
Die meisten Exclusions betreffen nur den Virenscanner. Linux-Global-Exclusions und Allow-Indikatoren schalten auch die Erkennung ab. Gapsio zeigt sie in einer eigenen Ansicht.
Direkt auf dem Gerät gesetzt, in keiner Richtlinie zu finden. Gapsio findet sie über Advanced Hunting und hält den Verlauf über die 30 Tage von Defender hinaus fest.
Soll, konfigurierter und wirksamer Modus jeder Regel – gesamt, pro Defender-Gerätegruppe und pro Gerät, inklusive Konflikten zwischen Richtlinien und ASR-Ausnahmen.
Microsoft Defender Antivirus auf Windows, macOS und Linux gegen Ihre Baseline – und genau das, was sich seit dem letzten Lauf geändert hat.
Lief in den letzten 30 Tagen überhaupt etwas aus diesem Pfad? Wenn nicht, ist die Exclusion ein blinder Fleck, den Sie entfernen können.
Gapsio vergleicht die in Intune verwalteten Geräte mit Defender for Endpoint und listet jedes Gerät, das nie onboarded wurde – Lücken, die kein Defender-Bericht zeigen kann.
Betriebssysteme ohne Support, Geräte ohne aktuellen Scan, WSL ohne Defender-Plug-in, erkannte Bedrohungen auf „Zulassen“, Passiv-Modus ohne EDR im Block-Modus – und ASR-Regeln, die bereit für Block sind, weil der Audit in 30 Tagen nichts gesehen hat.
Ist der Intune-Connector für jede genutzte Plattform aktiv? Verlangt die Compliance einen niedrigen Computerrisikowert, und setzt Conditional Access ihn durch? Sonst behält ein kompromittiertes Gerät seinen Zugriff.
Nur lesend, selbst gehostet in Ihrer Azure-Subscription, in Minuten startklar. Jede Prüfung ist kostenlos.